Network
Network یک محیط ارتباطی ایزوله در بستر ابر است که ماشینهای مجازی، سرویسها و سایر تجهیزات مجازی در آن قرار میگیرند. تمامی منابع متصل به یک Network، مطابق سیاستهای تعریفشده، میتوانند با یکدیگر ارتباط برقرار کنند.
Subnet چیست؟
Subnet بخشی از یک Network است که محدودهای از IP را برای تخصیص به منابع در اختیار قرار میدهد. هر Subnet با یک محدوده آدرسدهی (CIDR) تعریف میشود و شامل تنظیماتی مانند Default Gateway، DNS Server و نحوه تخصیص IP است.
تمامی منابعی که به یک Subnet متصل میشوند، IP خود را از همان Subnet دریافت میکنند و بر اساس تنظیمات آن با سایر منابع ارتباط برقرار خواهند کرد.
ارتباط Network و Subnet
هر Network میتواند شامل یک یا چند Subnet باشد.
Network مسئول ایجاد بستر ارتباطی و جداسازی منطقی منابع است و Subnet مدیریت IPهای مورد استفاده در آن Network را بر عهده دارد.
برای استفاده از یک Network، وجود حداقل یک Subnet الزامی است؛ زیرا بدون آن امکان تخصیص IP و برقراری ارتباط اجزا یک Network وجود ندارد.
مسیر دسترسی
برای ورود به بخش Network از مسیر زیر استفاده کنید:
منوی سمت راست > مرکز داده ابری > Network
در این صفحه فهرست تمامی Networkهای ایجادشده و عملیات قابل انجام روی هر Network نمایش داده میشود.
ایجاد Network جدید
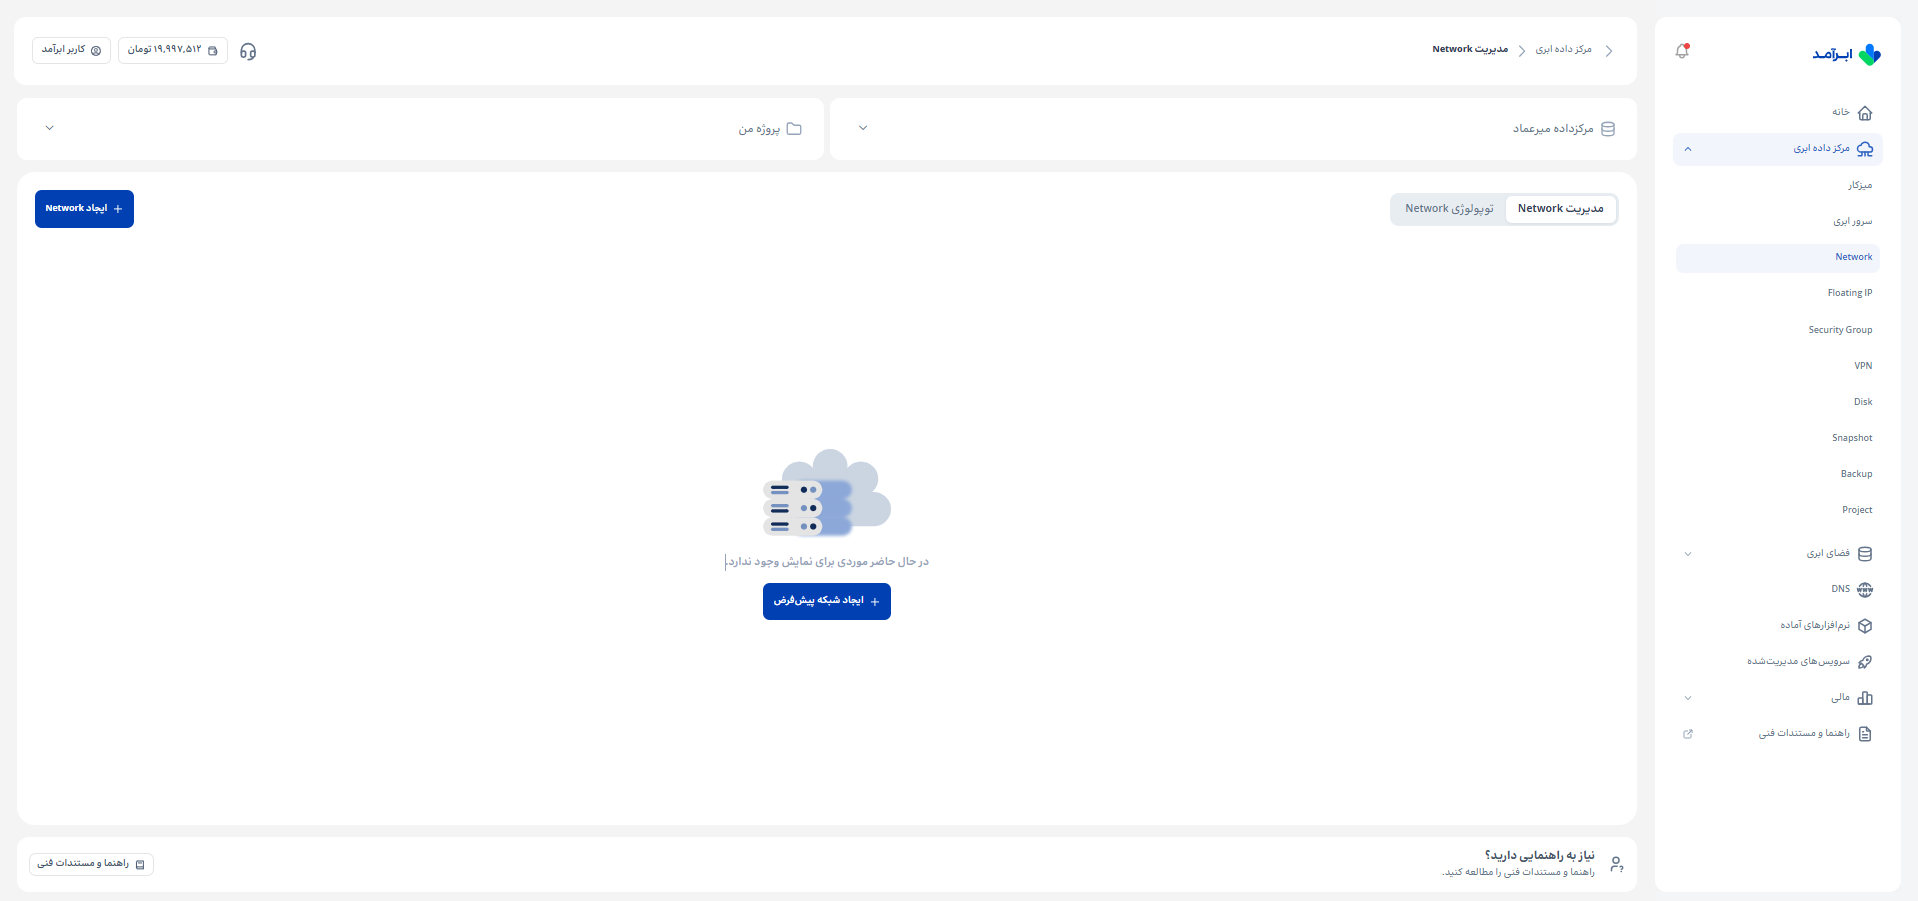
برای ساخت یک Networkجدید، وارد صفحه Network شوید و گزینه «ایجاد Network » را انتخاب کنید. با انتخاب این گزینه، یک فرم برای ساخت Network نمایش داده میشود.این فرم شامل چند مرحله است که در ادامه هر مرحله را توضیح میدهیم. همچنین امکان ایجاد Default Network نیز وجود دارد.
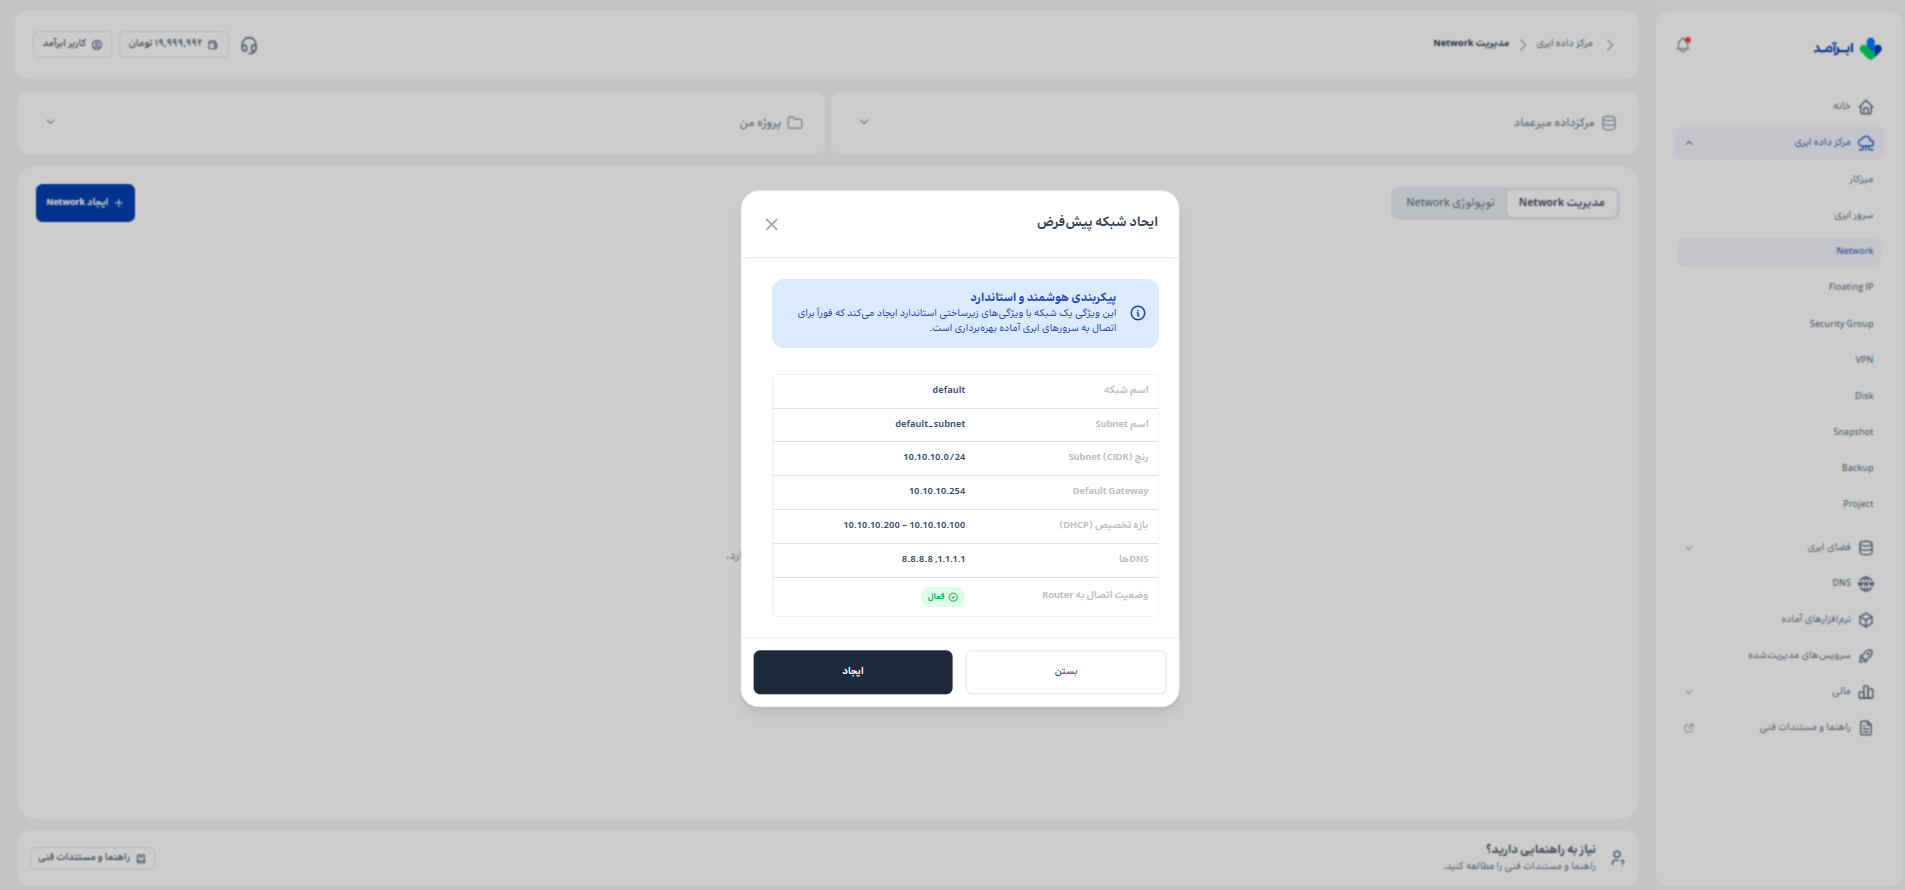
ایجاد Default Network
اگر به یک Network آماده استفاده نیاز دارید، گزینه «ایجاد Default Network» را انتخاب کنید.
در این حالت، سیستم بهصورت خودکار موارد زیر را ایجاد میکند:
- یک Network
- یک Subnet استاندارد
- تنظیمات DNS
- اتصال به Router
انتخاب مرکز داده و Project
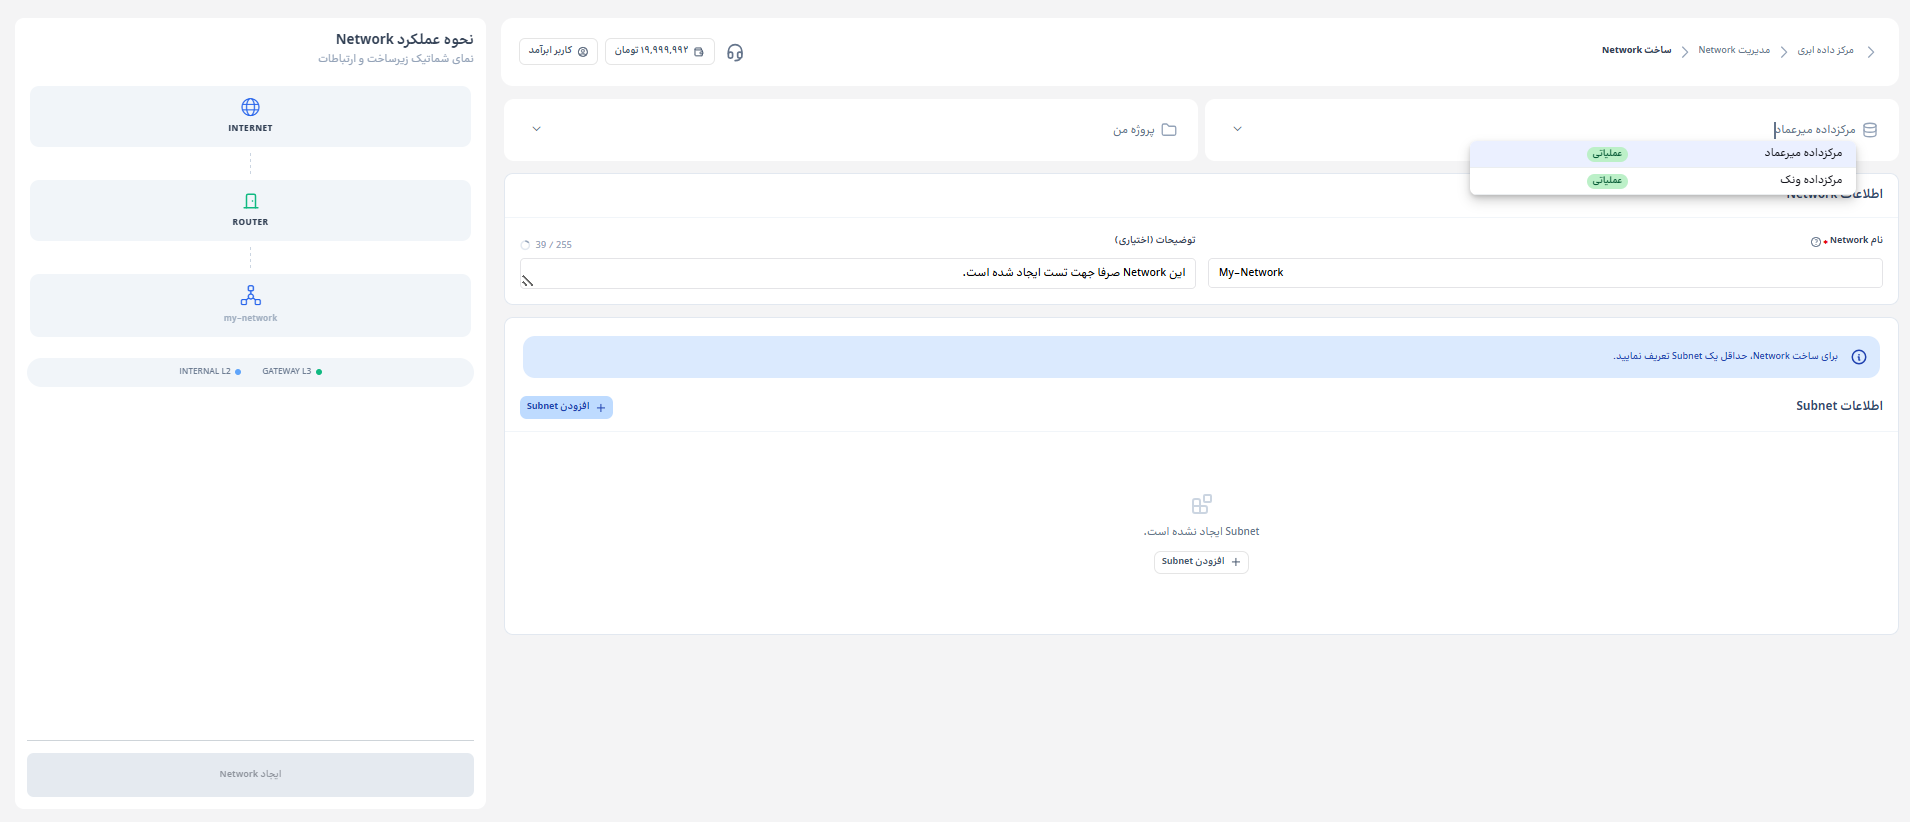
از میان مراکز داده عملیاتی، مرکز داده موردنظر را انتخاب کنید.
پس از انتخاب مرکز داده، در صورت وجود، Project موردنظر خود را انتخاب کنید. اگر Project ندارید، میتوانید این مرحله را نادیده بگیرید. در این صورت، در صورت نیاز، سیستم بهصورت خودکار یک Default Project با عنوان «پروژه من» برای شما ایجاد خواهد کرد.
توجه:Network در همان مرکز داده و Project ذخیره و مدیریت شده و قابل استفاده میباشد.
نام Network
یک نام یکتا برای Network وارد کنید. این نام در فهرست Networkها برای شناسایی Network استفاده میشود.
توضیحات
در صورت نیاز میتوانید توضیحاتی درباره کاربرد یا هدف Network وارد کنید. تکمیل این فیلد اختیاری است.
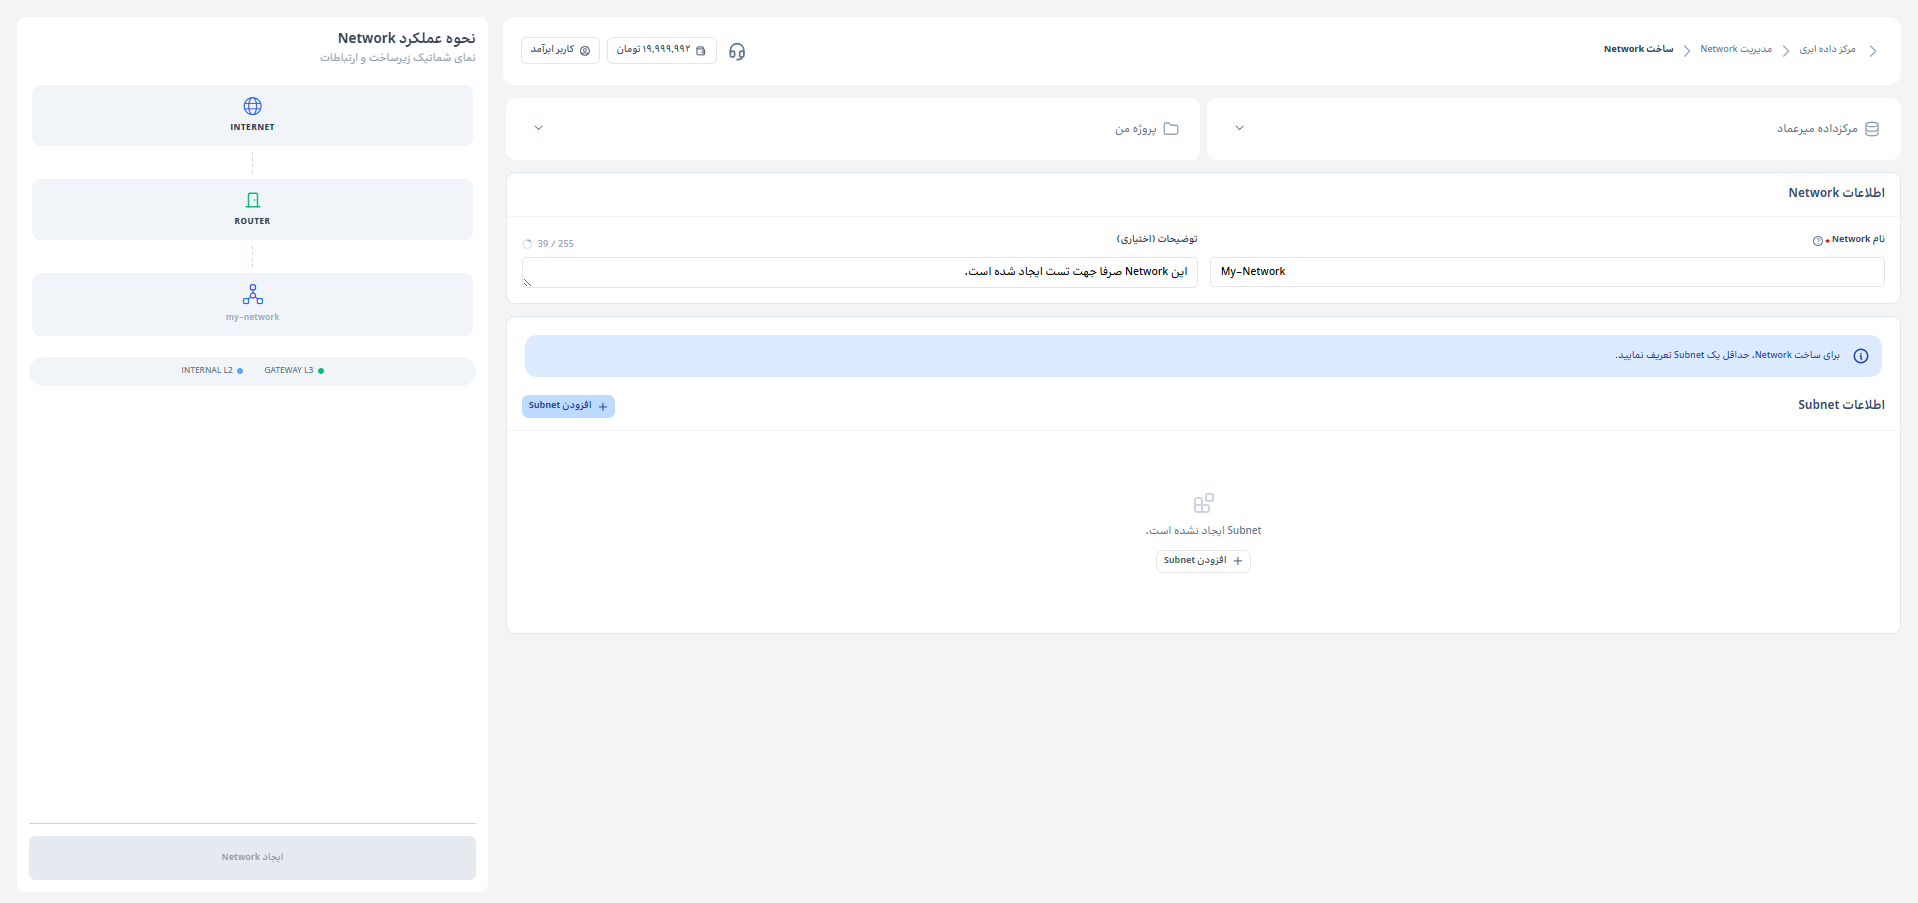
افزودن Subnet
برای تکمیل فرآیند ایجاد Network، باید حداقل یک Subnet تعریف کنید.
با انتخاب گزینه «افزودن Subnet» فرم تنظیمات Subnet نمایش داده میشود.
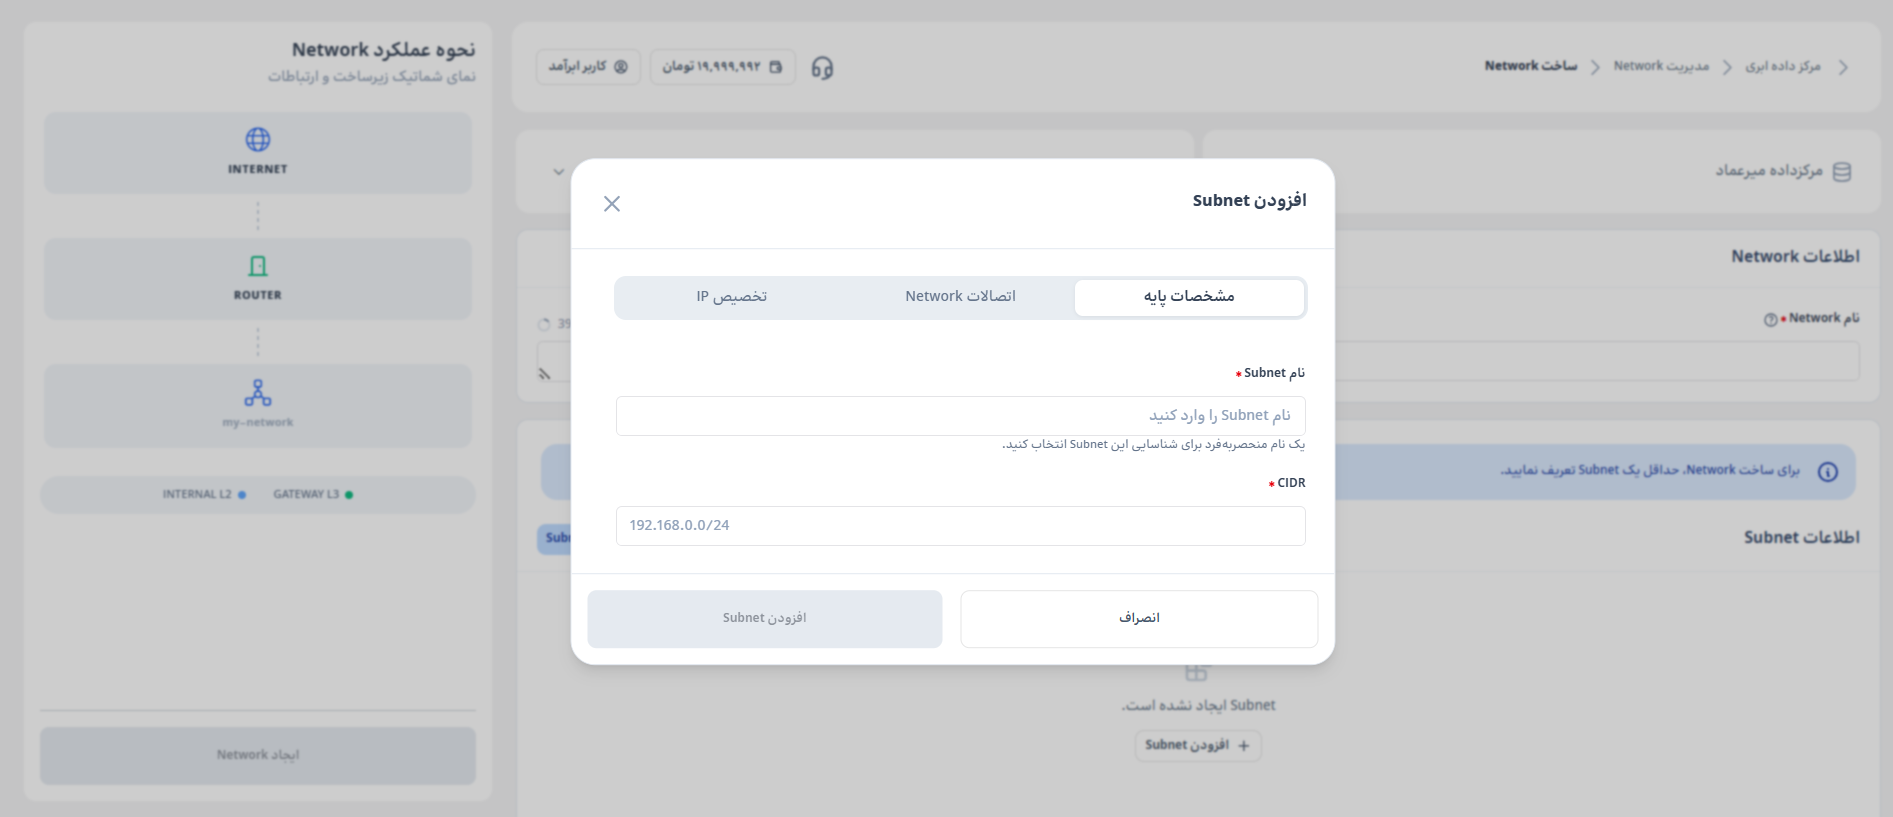
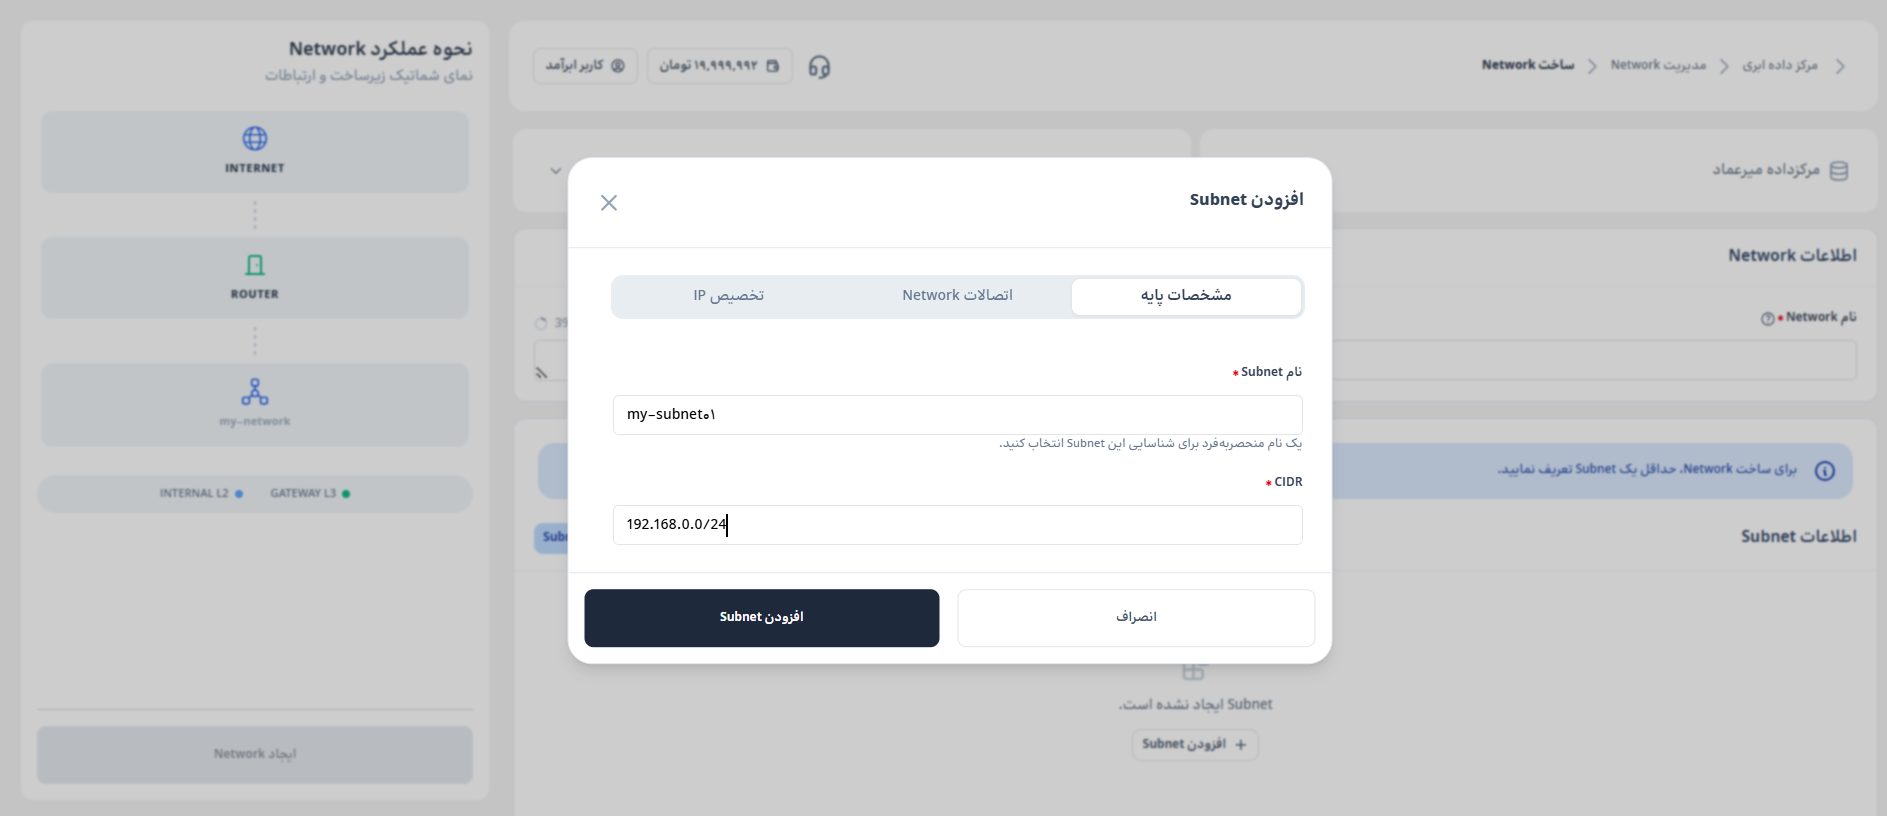
تنظیمات ایجاد Subnet
نام Subnet
یک نام یکتا برای Subnet وارد کنید تا در فهرست Subnetها قابل شناسایی باشد.
CIDR
در این بخش محدوده IPهای مربوط به Subnet را مشخص کنید.
فرمت مقدار به شکل زیر است:
IP Address/Prefix
برای مثال:
- 192.168.1.0/24
- 10.0.0.0/16
- 172.16.0.0/24
عدد Prefix اندازه Network و تعداد آدرسهای قابل استفاده را مشخص میکند.
برای نمونه:
- 192.168.1.0/24 حدود 254آدرس IP قابل استفاده فراهم میکند.
- 10.0.0.0/16 محدوده بزرگتری از آدرسها را در اختیار قرار میدهد.
نکته مهم: محدوده CIDR نباید با سایر Subnetها همپوشانی داشته باشد؛ زیرا این امر میتواند باعث تداخل در آدرسدهی شود.
در صورت تمایل، میتوانید پیکربندی را ادامه دهید. اگر در حال حاضر قصد انجام تنظیمات را ندارید، میتوانید با انتخاب گزینه «افزودن Subnet»، یک Subnet جدید ایجاد کنید. در این حالت، سیستم سایر فیلدها را بهصورت خودکار با مقادیر پیشفرض تکمیل خواهد کرد.
اتصالات Network
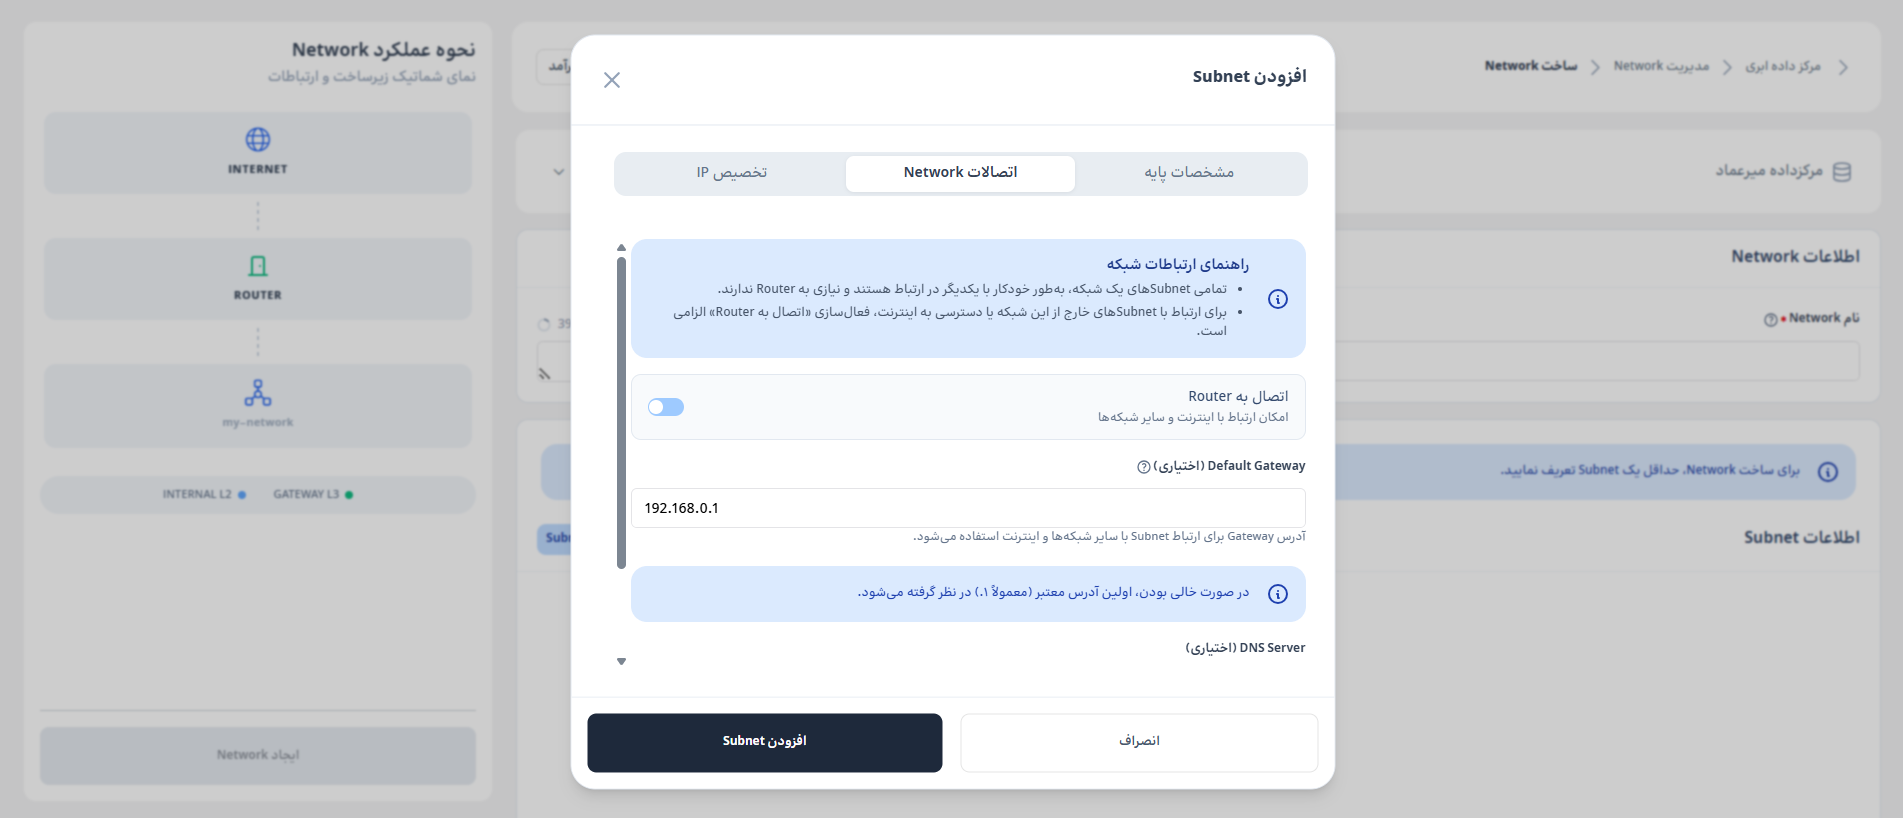
در این بخش نحوه ارتباط Subnet با سایر Networkها مشخص میشود.
تمامی Subnetهای یک Network بهصورت پیشفرض در Layer 2 با یکدیگر ارتباط دارند و برای این ارتباط نیازی به Router نیست.
اگر منابع متصل به این Subnet باید به اینترنت یا سایر Networkها دسترسی داشته باشند، گزینه «اتصال به Router» را فعال کنید.
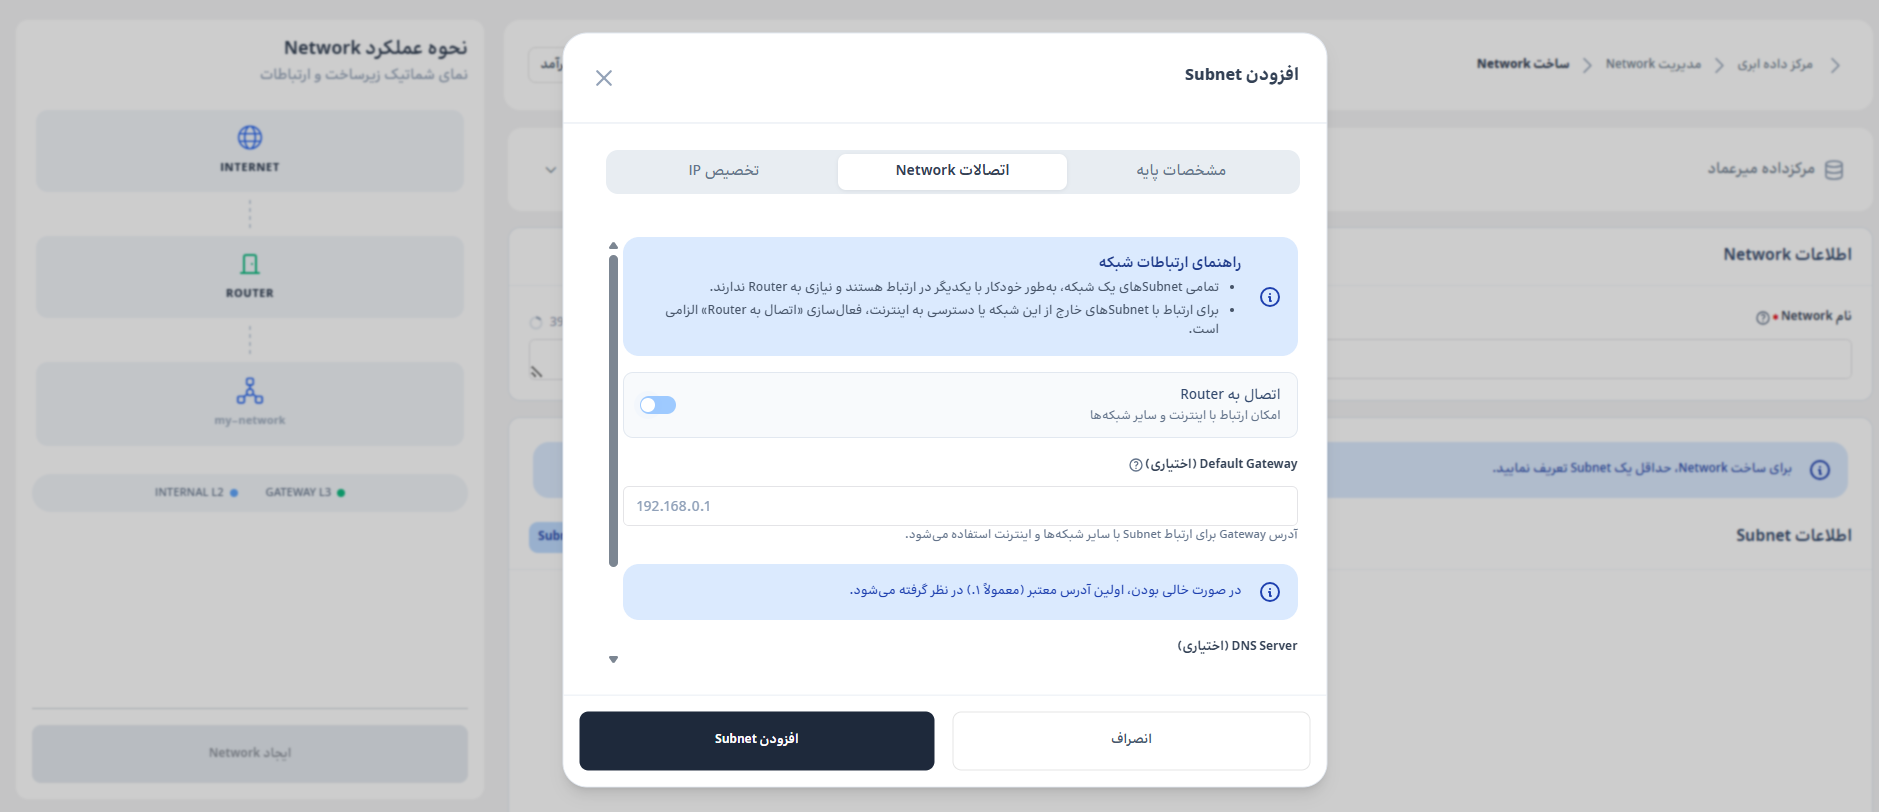
پس از فعال شدن این گزینه، امکان ارتباط با اینترنت و سایر Networkها فراهم میشود.
Default Gateway
Default Gateway آدرسی است که ارتباط بین Subnet و سایر Networkها یا اینترنت از طریق آن انجام میشود.
در این قسمت باید یک IP معتبر از همان محدوده Subnet وارد کنید.
معمولاً اولین آدرس قابل استفاده Subnet بهعنوان Gateway انتخاب میشود.
برای مثال، اگر مقدار CIDR برابر باشد با: 192.168.1.0/24
مقدار Gateway معمولاً برابر خواهد بود با: 192.168.1.1
اگر این فیلد را خالی بگذارید، سیستم بهصورت خودکار اولین آدرس معتبر Subnet را بهعنوان Default Gateway انتخاب میکند.
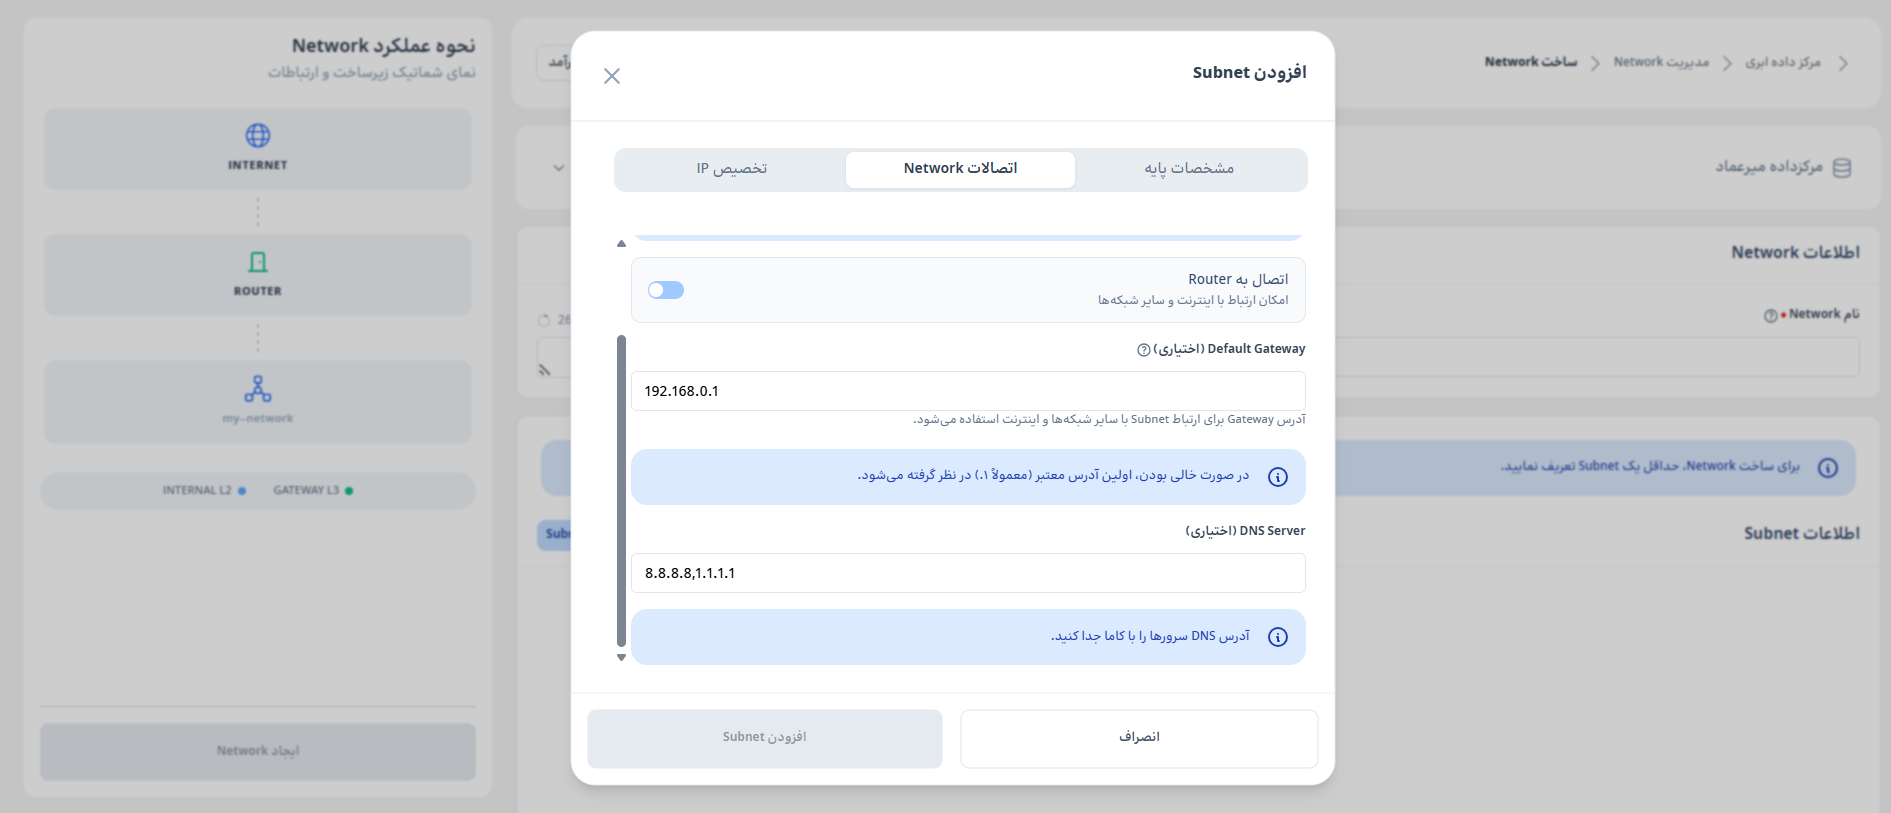
DNS Server
در این بخش آدرس DNS Server را وارد کنید.
DNS Server دامنهها را به آدرس IP تبدیل میکند تا سیستم بتواند به سرویسهای اینترنتی متصل شود.
میتوانید یک یا چند DNS Server وارد کنید. اگر بیش از یک آدرس وارد میکنید، آنها را با کاما از یکدیگر جدا کنید.
نمونه: 8.8.8.8, 1.1.1.1
در صورت در دسترس نبودن DNS Server اول، سیستم بهصورت خودکار از DNS بعدی استفاده میکند.
امکان استفاده از DNS Server عمومی یا DNS Server سازمانی وجود دارد.
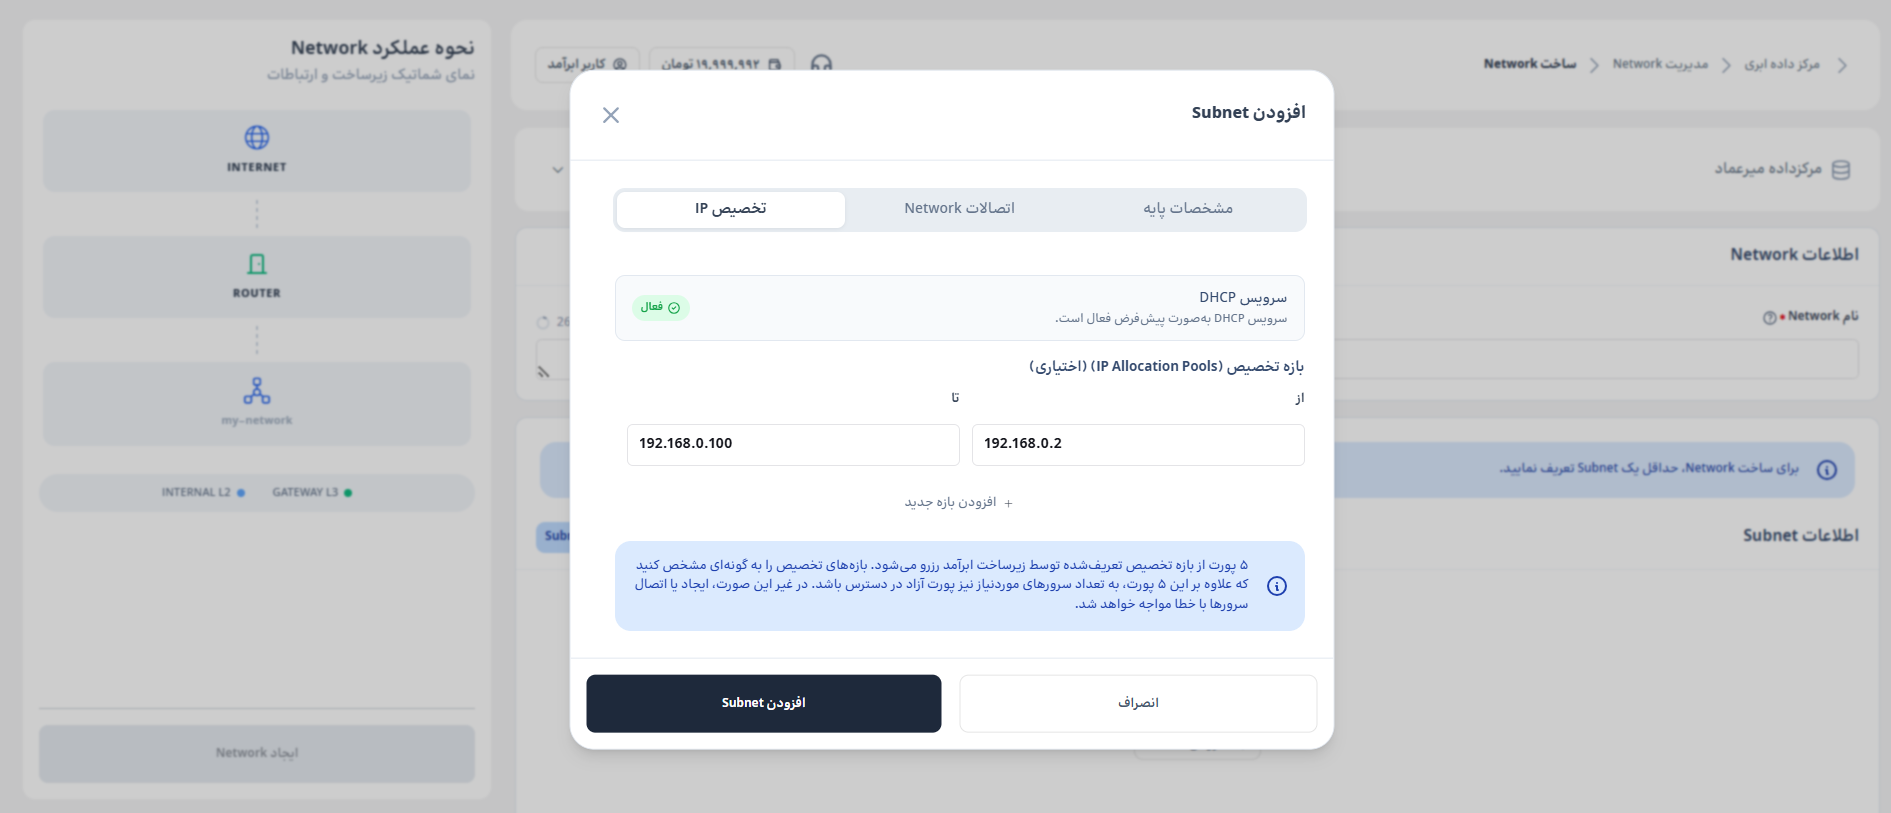
DHCP
DHCP بهصورت پیشفرض فعال است و آدرس IP را بهصورت خودکار به سرورهای ابری اختصاص میدهد. در این حالت نیازی به تنظیم دستی IP برای هر سرور ابری نیست.
بازه تخصیص IP
در این قسمت باید محدودهای از IPها را مشخص کنید که DHCP از آن برای تخصیص IP استفاده کند.
برای تکمیل این بخش:
- آدرس شروع و پایان بازه را مشخص کنید.
- بازه باید داخل محدوده CIDR قرار داشته باشد.
- از IPهای رزروشده زیرساخت مانند Gateway استفاده نکنید.
نکته مهم:هنگام تعیین بازه تخصیص، علاوه بر آدرسهای رزروشده زیرساخت (حداقل ۵ آدرس)، تعداد کافی IP برای ماشینهای مجازی آینده نیز در نظر بگیرید. در غیر این صورت، ایجاد یا اتصال ماشینهای مجازی با خطا مواجه خواهد شد.
پس از تکمیل اطلاعات، گزینه «افزودن Subnet» را انتخاب کنید.
Subnet به فهرست Subnetهای Network اضافه میشود و همزمان مدل شماتیک نحوه ارتباط اجزای Network نیز نمایش داده خواهد شد.
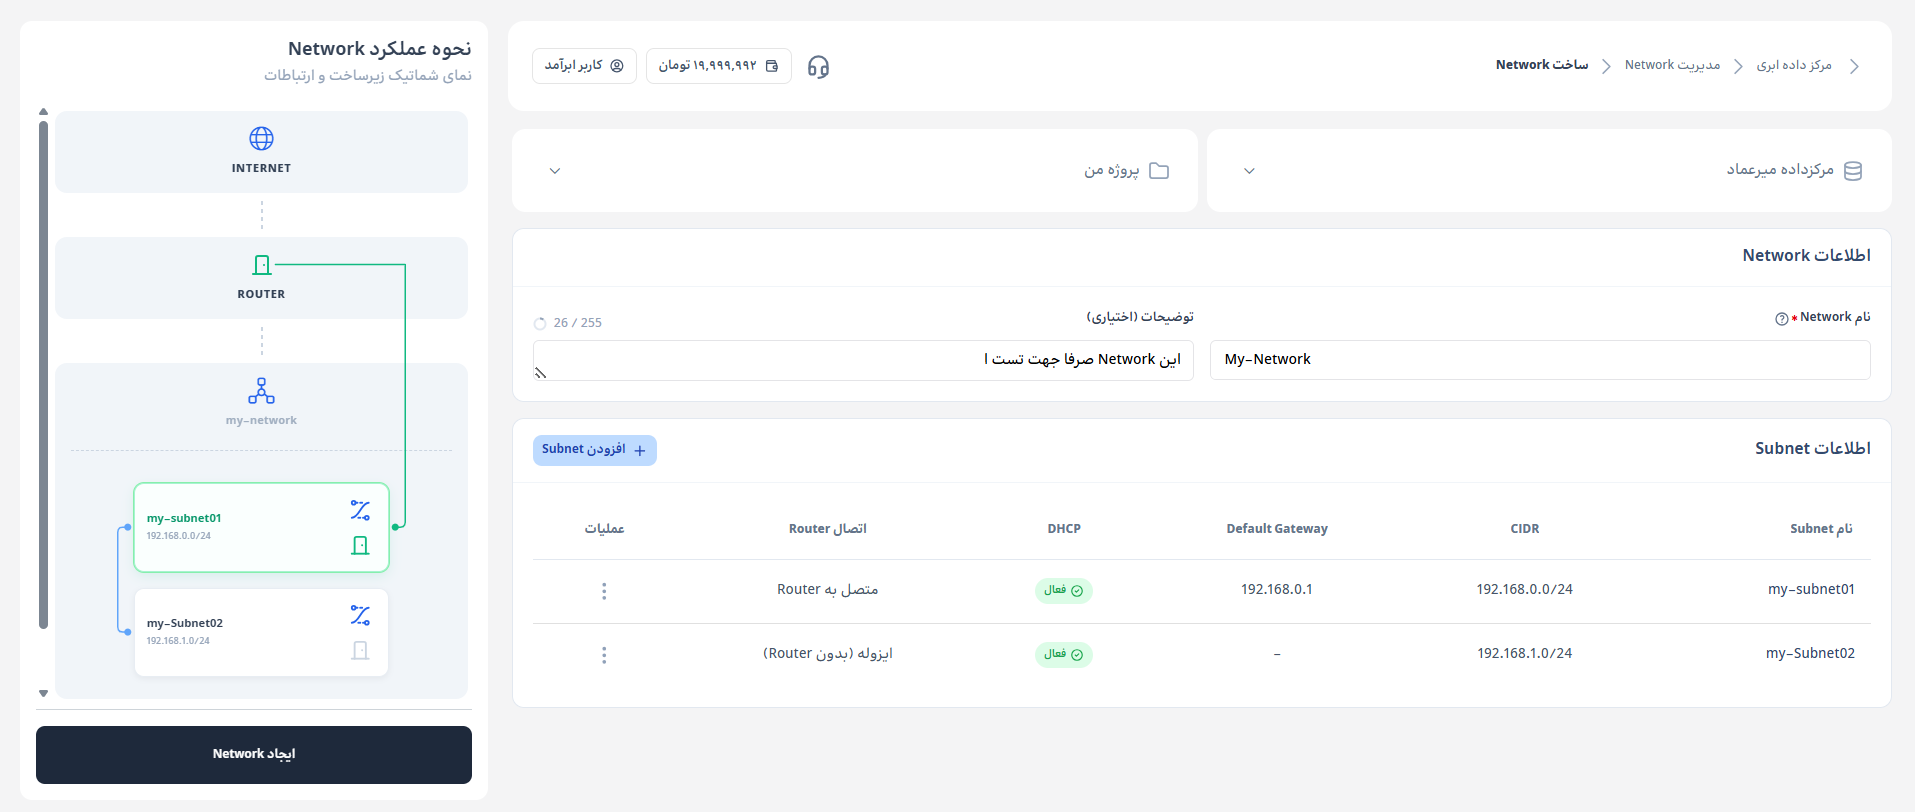
در پایان، گزینه «ایجاد Network» را انتخاب کنید.
پس از تکمیل فرآیند، Network در فهرست مدیریت Network نمایش داده میشود.
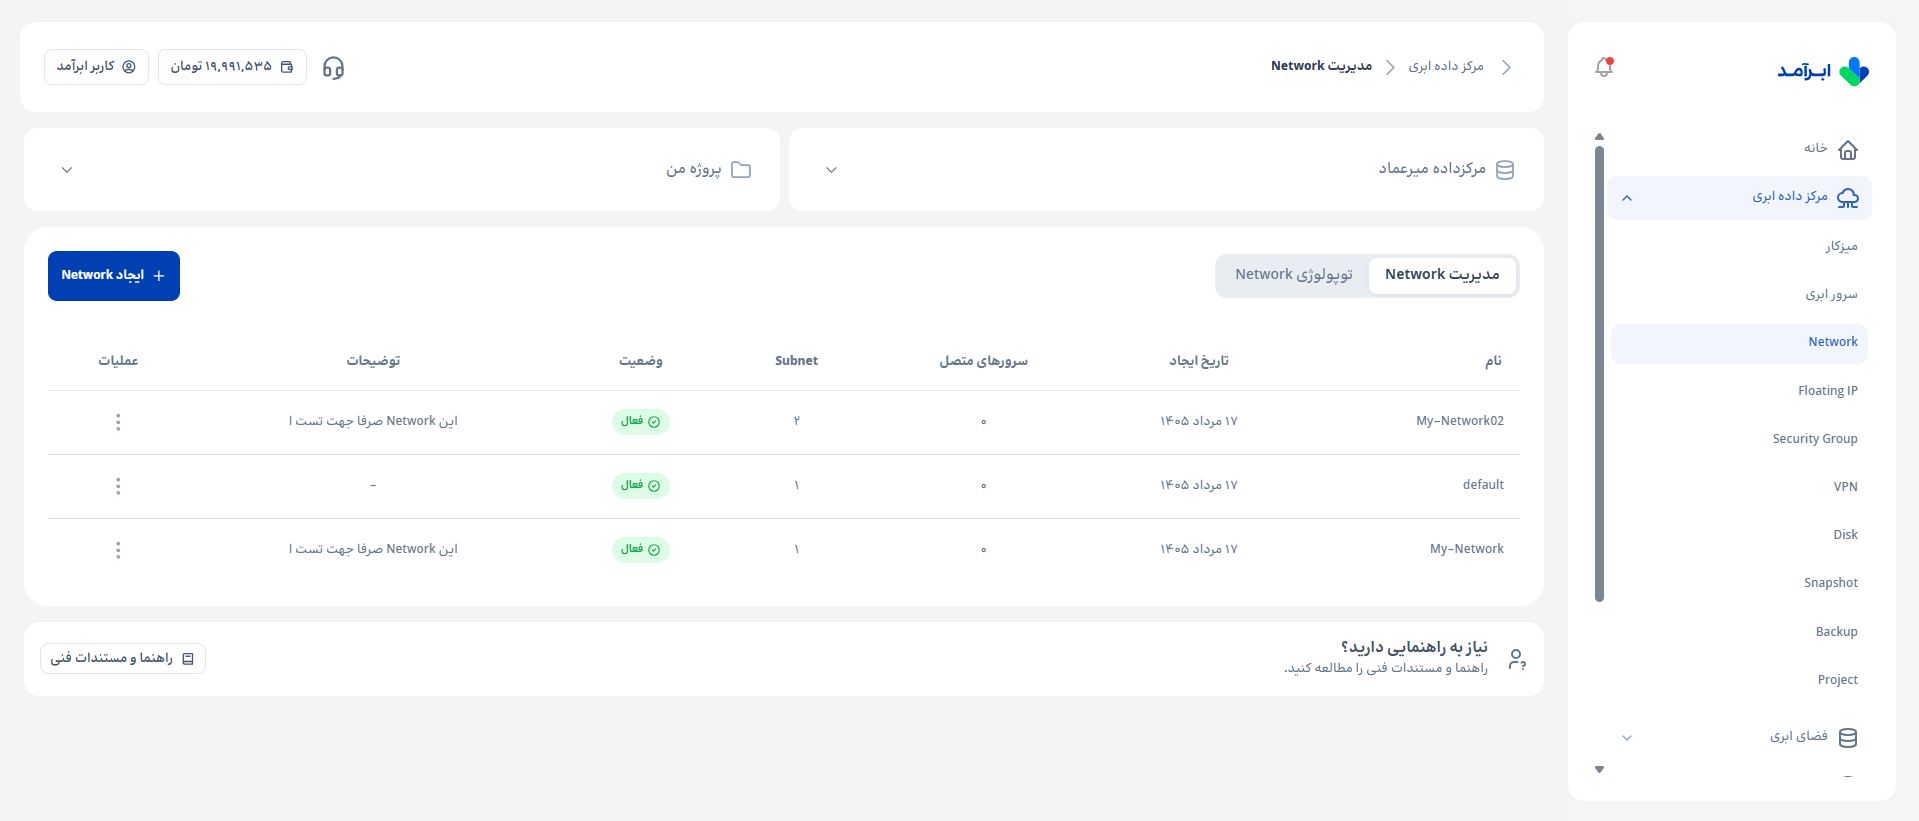
لیست Networkها
در صفحه مدیریت Network، اطلاعات تمام Networkهای ایجادشده نمایش داده میشود.
برای هر Network اطلاعات زیر قابل مشاهده است:
- نام
- تاریخ ایجاد
- تعداد سرورهای متصل
- تعداد Subnet
- وضعیت
- توضیحات
- عملیات
- ویرایش
- اتصال یا جداسازی Network
- پورتها
- حذف
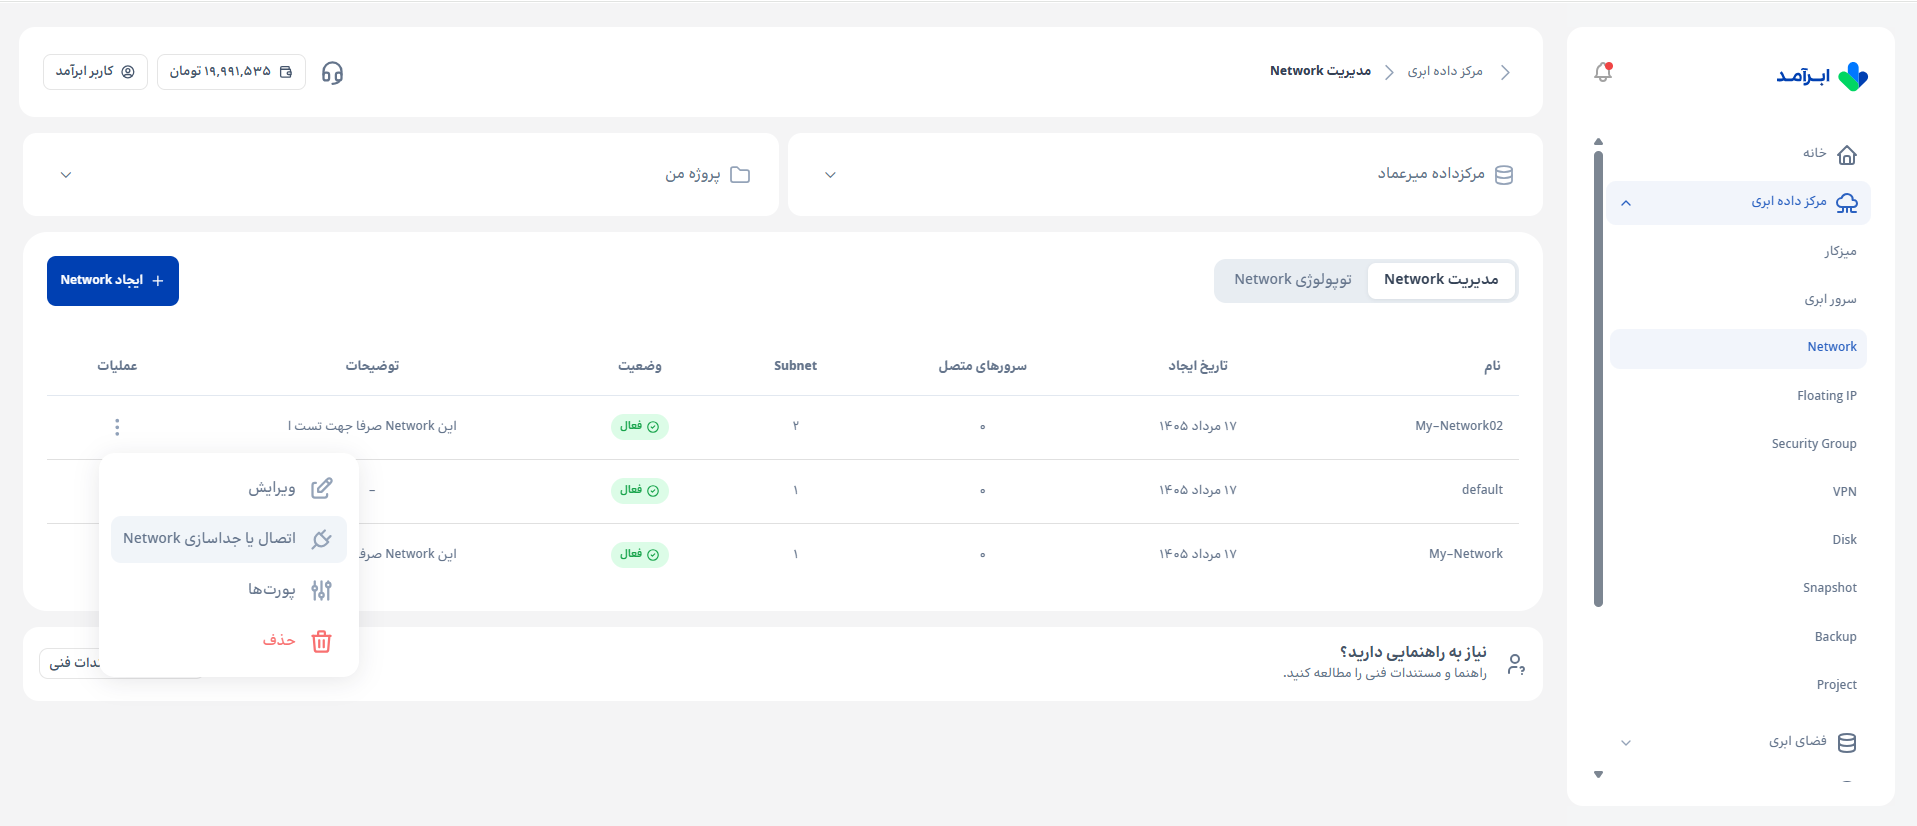
ویرایش Network
برای تغییر تنظیمات Network، از ستون عملیات گزینه «ویرایش» را انتخاب کنید.
در فرم ویرایش میتوانید اطلاعات زیر را تغییر دهید:
- نام Network
- توضیحات
- تنظیمات Subnetها
برای هر Subnet نیز امکان ویرایش موارد زیر وجود دارد:
- نام
- Default Gateway
- DNS Servers
- اتصال به Router
- بازه تخصیص (IP Allocation Pools)
- عملیات
- ویرایش
- حذف
با انتخاب گزینه «ویرایش»، تمامی تنظیمات مربوط به همان Subnet قابل تغییر خواهد بود.
اتصال یا جداسازیSecurity Group
با انتخاب گزینه «اتصال یا جداسازی» از ستون عملیات، میتوانید Security Group موردنظر را به سرورها متصل کنید یا جدا کنید.ابتدا subnet مد نظر خود را انتخاب نمایید.
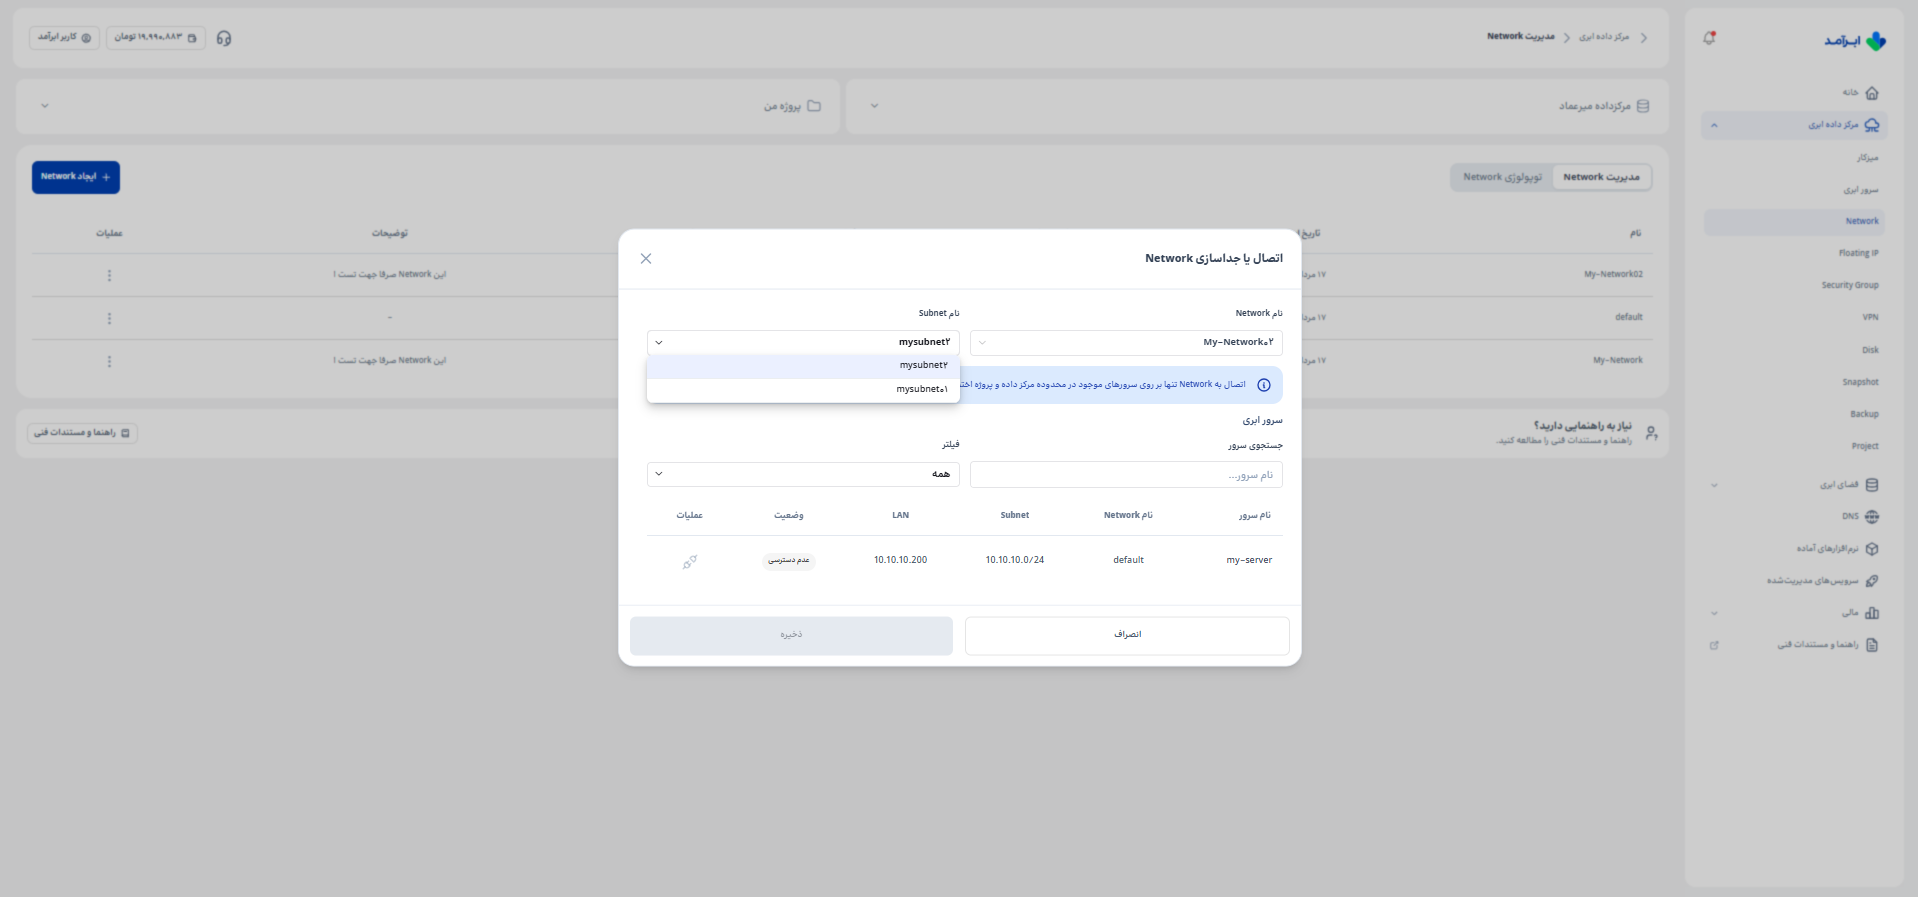
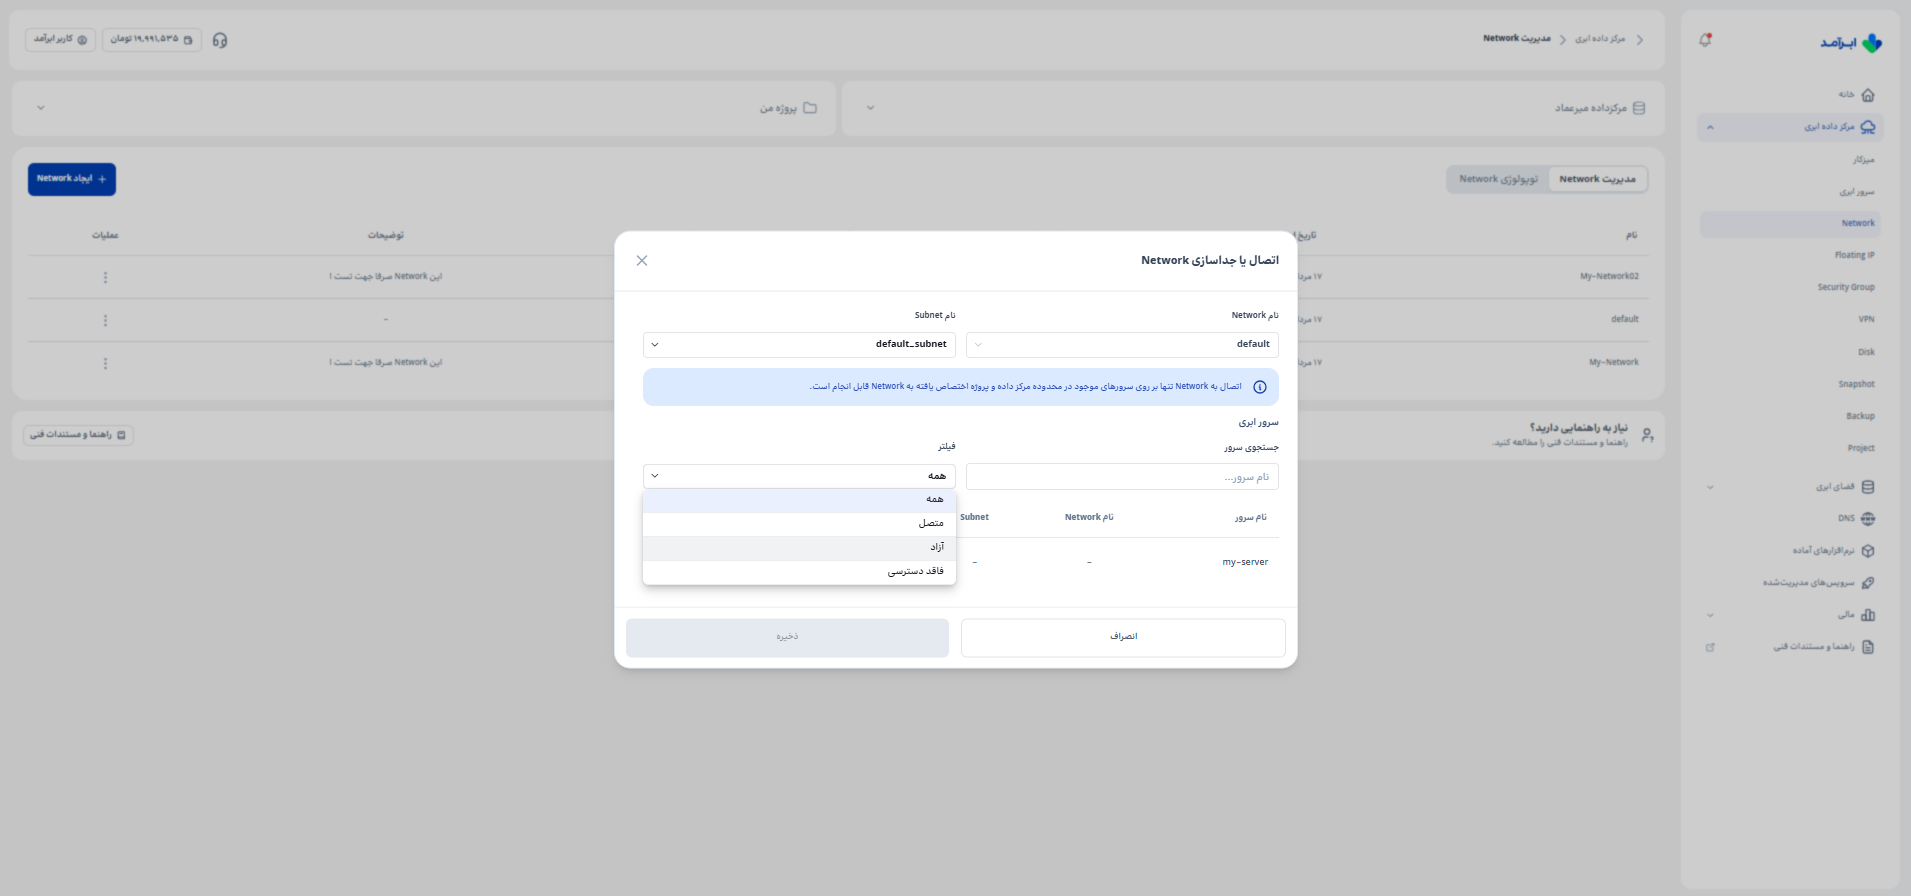
در این بخش، وضعیت هر سرور یکی از سه حالت زیر است:
- سرور متصل (جداسازی سرور): سرور هماکنون به Security Group انتخابشده متصل است و در صورت نیاز میتوانید آن را جدا کنید.
- آماده اتصال (اتصال سرور): سرور به هیچ Security Group متصل نیست و میتوانید آن را به Security Group انتخابی متصل کنید.
- فاقد دسترسی: سرور بهSecurity Group دیگری متصل است و امکان اتصال مستقیم آن به Security Group انتخابشده وجود ندارد.
برای یافتن سریعتر سرورها میتوانید نام آنها را جستوجو کنید یا با فیلتر وضعیت، فهرست را محدود کنید.
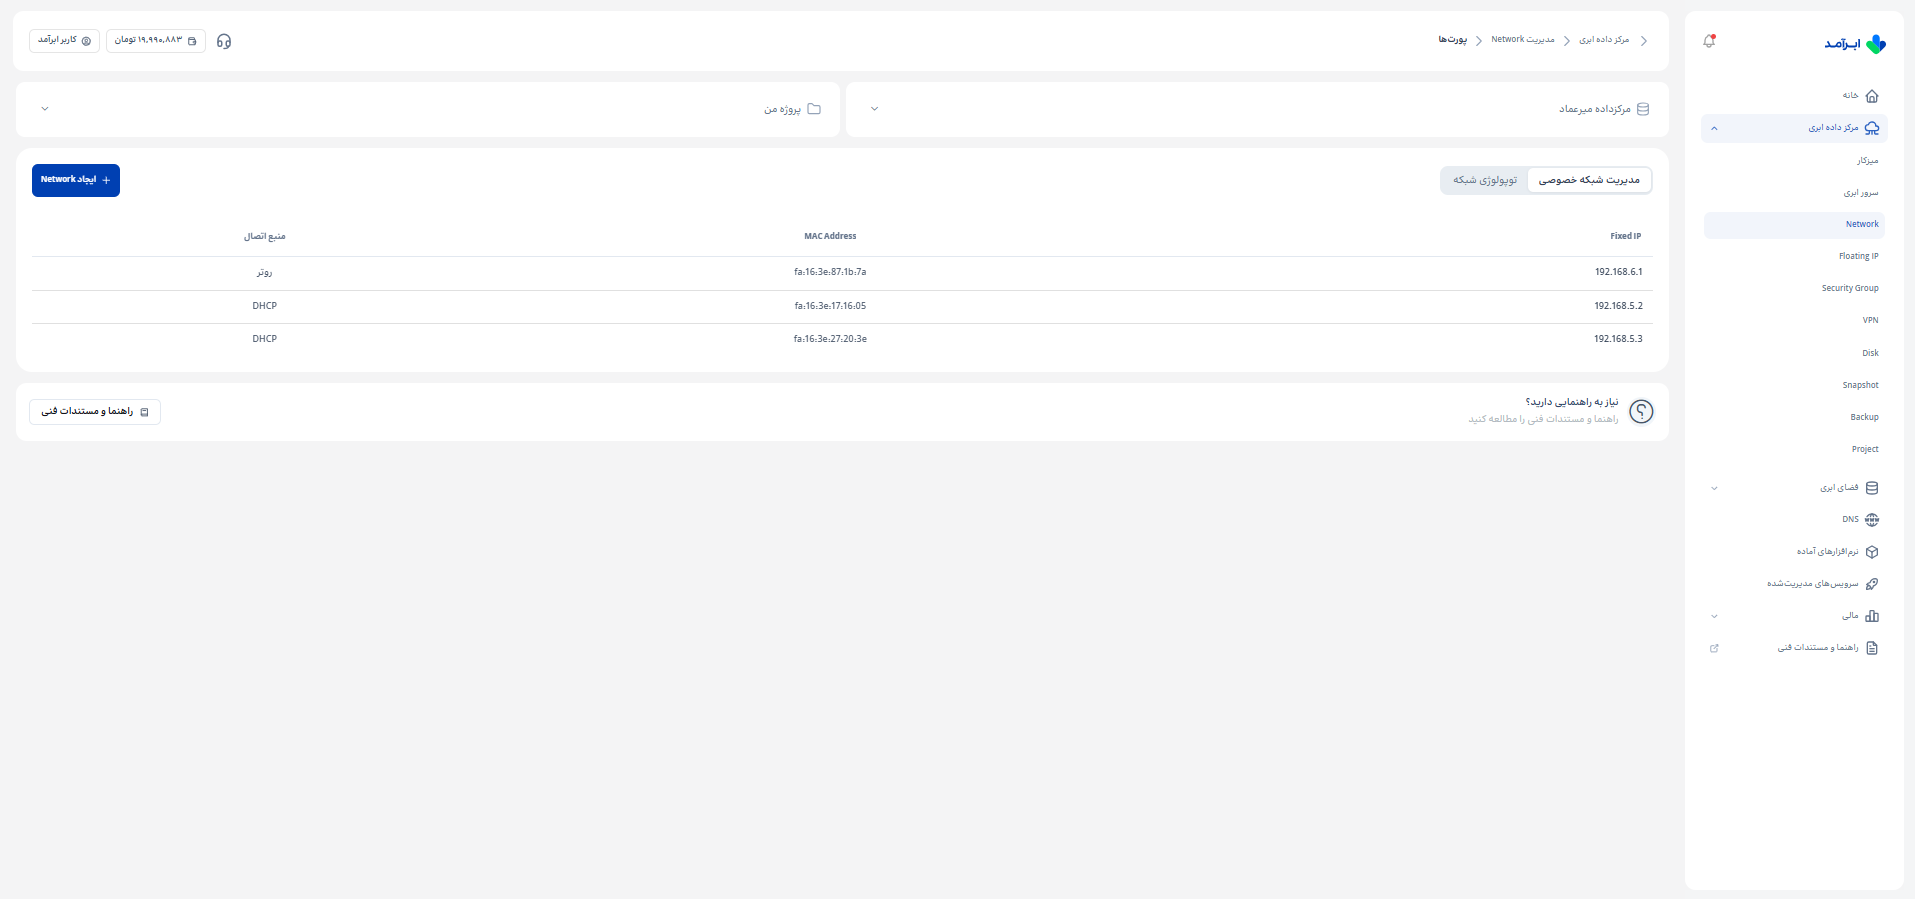
پورتها
بخش «پورتها» برای مشاهده اطلاعات اتصال منابع به Network استفاده میشود.در این صفحه اطلاعات زیر نمایش داده میشود:
- Fixed IP
- MAC Address
- منبع متصل
این بخش صرفاً برای مشاهده اطلاعات است و امکان ویرایش از طریق آن وجود ندارد.
حذف Network
پیشنیاز: برای حذف یک Network ، ابتدا باید آن را از هر سروری که به آن متصل است جدا کنید؛ در غیر این صورت امکان حذف وجود ندارد.
برای حذف Networkمراحل زیر را انجام دهید:
۱. در فهرست Networkها، گزینه «حذف» را انتخاب کنید.
۲. برای تأیید عملیات، عبارت delete را در فیلد تأیید وارد کنید.
۳. عملیات حذف را تأیید کنید.
پس از تکمیل فرایند، Network حذف میشوند.
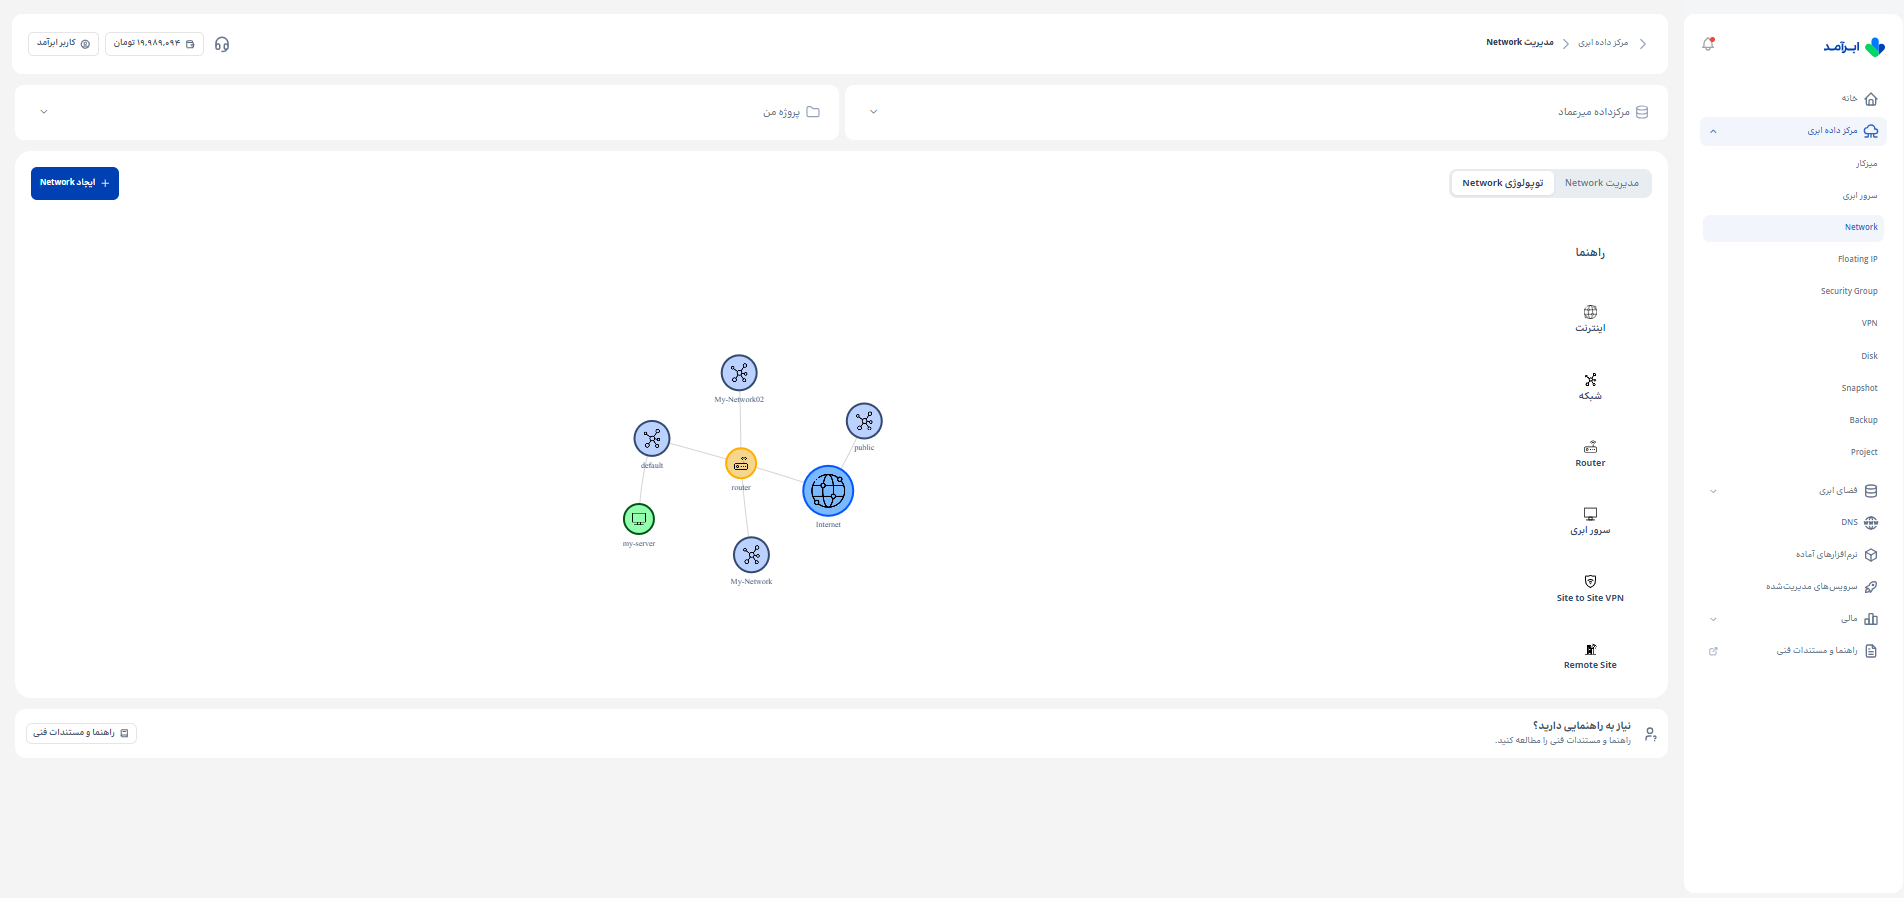
توپولوژی
بخش توپولوژی نمای گرافیکی ساختار Network را نمایش میدهد.
در این نما، اجزای مختلف Network مانند Networkها، Routerها، اینترنت و سرورها و.... بهصورت گره (Node) و ارتباط آنها بهصورت خطوط اتصال نمایش داده میشوند.
این نمایش به شما کمک میکند:
- ساختار کلی Network را بهصورت یکپارچه مشاهده کنید.
- ارتباط بین سرورها و Networkها را سریعتر درک کنید.
- وضعیت اتصالها و وابستگی اجزای Network را بهصورت بصری بررسی کنید.
- بدون ورود به جزئیات هر بخش، معماری کلی Network را تحلیل و مدیریت کنید.